


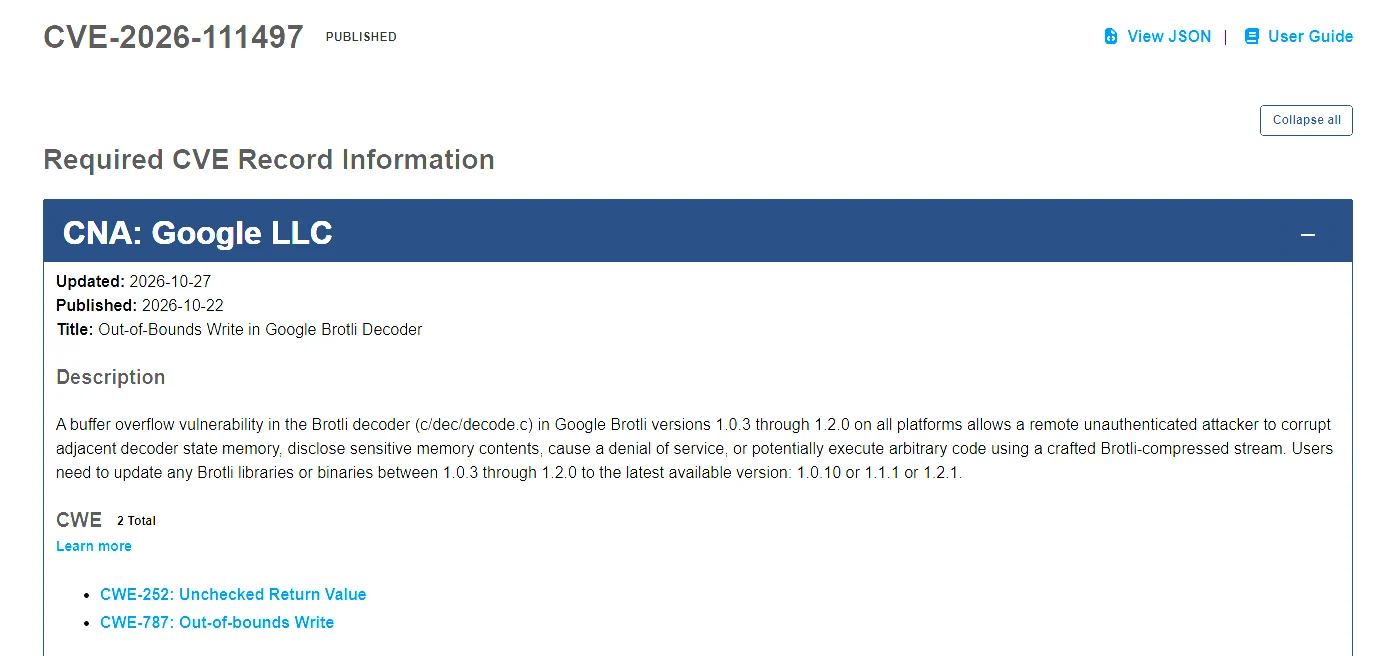
https://www.cve.org/CVERecord?id=CVE-2026-111497
※CVEウェブサイトより引用
「HTTP2Shell」や「Node2Shell」
https://jvn.jp/vu/JVNVU97400824/index.html
※JVNウェブサイトより引用
通称のほうが有名になっておりますが、「Googleのデータ圧縮アルゴリズムBrotliのC言語実装における脆弱性」というのが、正確な内容となります。
圧縮アルゴリズムのC言語実装というかなり根本的なところで見つかった脆弱性です。
対処策は?
この脆弱性に対しては、このアルゴリズムを利用している各モジュールやライブラリーを作成してる団体から、アップデートが提供されているので、すみやかにアップデートを適用するというのが唯一の手段です。
node.js関連
ここでnode.jsに注目が集まっていましたが、Reactアプリなどはnode.jsのアップデートを行ったあとに、再ビルドを行っておきましょう。なんでもそうですが、古い状態で作ったものは自動的にアップデートされるわけではないです。
サーバー上にnode.jsがいて、それを常に叩いているというのであれば、サーバーサイドでアップデートすれば対応は完了しますが、ソースコードも最新に合わせて対処しておきましょう。
やっぱり常に最新の状況を保つ大切さ
「安定するまで待つ」という文化はもう終わりにしたほうがいいことが、ここ数週間で立証されています。
最新こそ最善という運用にいまこそ見直すべきだと考えられます。
まとめ
攻撃側がAIを活用して、最新かつ多方面へ同時に攻撃ができる時代だけに、防御側も最新への対応、AIを活用した防御策、事前策を常に考えておくべき時代がきたように感じております。
ウェブアプリなども、常に最新化が必要であるという認識は、提供側も改めて考える必要があります。弊社が公開しているウェブアプリは日々AIで自動最新化を行っております。
最新こそ最善という考え方を今一度持っていくよう、最後にも重ねて記載しておきます。


