https://www.itmedia.co.jp/news/article/2610/22/2000002525/
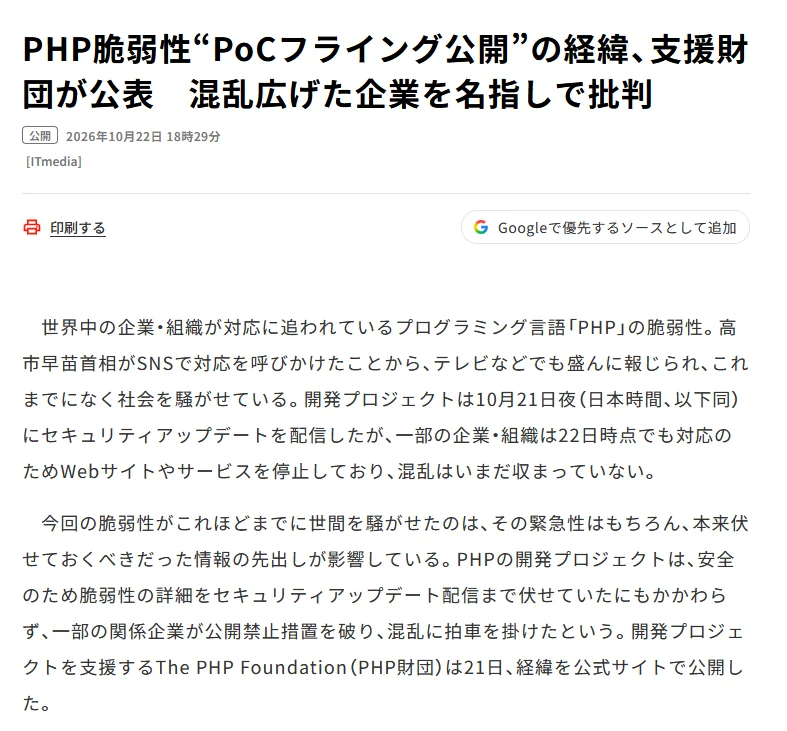
※ITMediaNEWSより引用
PHPの重大な脆弱性「php2shell」の情報管理
https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/#leak-and-disrupted-disclosure
※PHP財団ウェブサイトより引用
PHP財団が今回の重大な脆弱性としてパッチをリリースした内容や経緯、現在の取り組みなどをレポートの形で公開しておられます。
サイバー犯罪が加速度的に増えてきていた日本にとって、この脆弱性の情報が事前に公表され、パッチリリースまで暫定策をとるしかないという状況に陥ったことは、サイバー犯罪の対象となることが他人事ではないと痛感させられたものでもありました。
しかし、逆に考えればこのような脆弱性についてプロダクト製作者だけに連絡を行い、対処策が提示された後で実はこうだった・・・と公表するほうが、攻撃者にとって(AIであっても)不利であることは言うまでもありません。
なぜなら、ゼロデイの脆弱性の詳細を明かしてしまえば、攻撃側は容易にそれを利用することができるからです。
協力者による情報漏洩
今回、PHP財団のレポートでは、協力者であった組織もしくは個人から情報が事前開示されてしまった。それは、誤ってということかもしれないとあるが、一度インターネットでパブリックな情報になってしまえば、それを抹消することは不可能となることはいうまでもない。
こうなってしまうと、とにかくパッチの完成を急ぎ、そのパッチを迅速にユーザーが適用してくれるよう情報発信をするしかない・・・というある意味で後手に回ることになってしまう。今回はまさにこの事態が起こっていたということになる。
サービス停止がすべての解決でもなかった
今回PHPモジュールでかなり多岐に渡っての脆弱性であったので、サーバーを完全にオフラインにするという以外、完全な対処策はなかったともいえる。緩和策については早期に各方面から提供されていたが、それも緩和でしかなかった。あとは、地道な防御とロギングをプラットフォームが行うかどうか?という状況で、一刻も早いパッチリリースを待つしかなかった。
別れた対応
意図せぬ情報リークにより、世界中が大混乱に陥った中、PHP財団各位の迅速な対応、協力企業の努力もあり、宣言通りにパッチはリリースされ、世界中のプラットフォームで適用が一気に進んだ。しかし、このパッチ適用から漏れるような古いPHPを前提としたプログラムや、それを使ったサービスはこれを機に幕を閉じたものもあった。しかし、それはいつかなにか事故にあうものだったともいえるわけで、あくまで今回の出来事がきっかけになったにすぎない。
そして、プラットフォーム側もパッチをしっかり確認し、検証を重ねるまで、自社の顧客のサービスをなんとか運用しつつも、ギリギリの縮退運用で乗り切りながら、慎重に進める会社もあれば、とにかく形上パッチを適用すればいいとする企業もある。正直、ユーザーとしてはどちらが自分にとってありがたいか?はそれぞれの判断ではあるが、現行バージョンでも多岐に渡る検証を行い、できる限り万全で適用を進め、古いバージョンへの対応も丁寧に行っている企業のほうが、筆者としては信頼できると考えている。弊社のプラットフォームは慎重な対応を迅速に行ってくれる企業であったことを幸運であったと感じています。
最新の状況を保つ大切さ
サイバー犯罪が注目されるようになってから、「最新かつ最善の状況を常に保つこと」が、ユーザーができる最善かつ唯一の手段であると言われてきたにもかかわらず、それを怠っているユーザーや企業が多いことが、ここ数週間の事故多発の原因の一つであるともいえる。
もちろん、AIエージェントを活用した、機械的で圧倒的な攻撃分析と攻撃手法の多様化は、できる限りをしたところでも発生はする。しかし、だからといって、被害が甚大になる可能性を少しでも少なくするという努力を怠っていいという話にはもちろんならない。未来に起こりうる危機に対してコストをかけないという判断はもう許されない時代になっていることを認識したいところです。
まとめ
いつもと少し違うテイストの文章になりましたが、脆弱性を見つけてやったぜ!という自己顕示欲が、結果として多くのユーザーを危機に陥れているということを、その手の取り組みに参加もしくは自ら取り組んでいる人々にも理解してもらいたいと今回の出来事を通じて強く感じるところです。
世界レベルでの重要な仕組みの脆弱性対策や、情報共有の仕組みというのも出来上がりつつはあるが、結局、思想が相いれないであったり、利害関係であったりと、世界中が一枚岩で取り組めるという状況は恐らく生まれないでしょう。
自分が住む国がどうグループに所属し、その枠内でどういう取り組みがされているのか?そういうことに、ユーザーも目を向け、自分事として取り組みを始める時が来たのではないかな?と切に感じているところです。
まずは、提供される最新のセキュリティ対策をすべて自分の使う環境に適用する。そういうところから始めてみるのはどうでしょうか?